AWS Multi-Region Architecture
AWS Multi-Region Architecture: Building Global Resilience
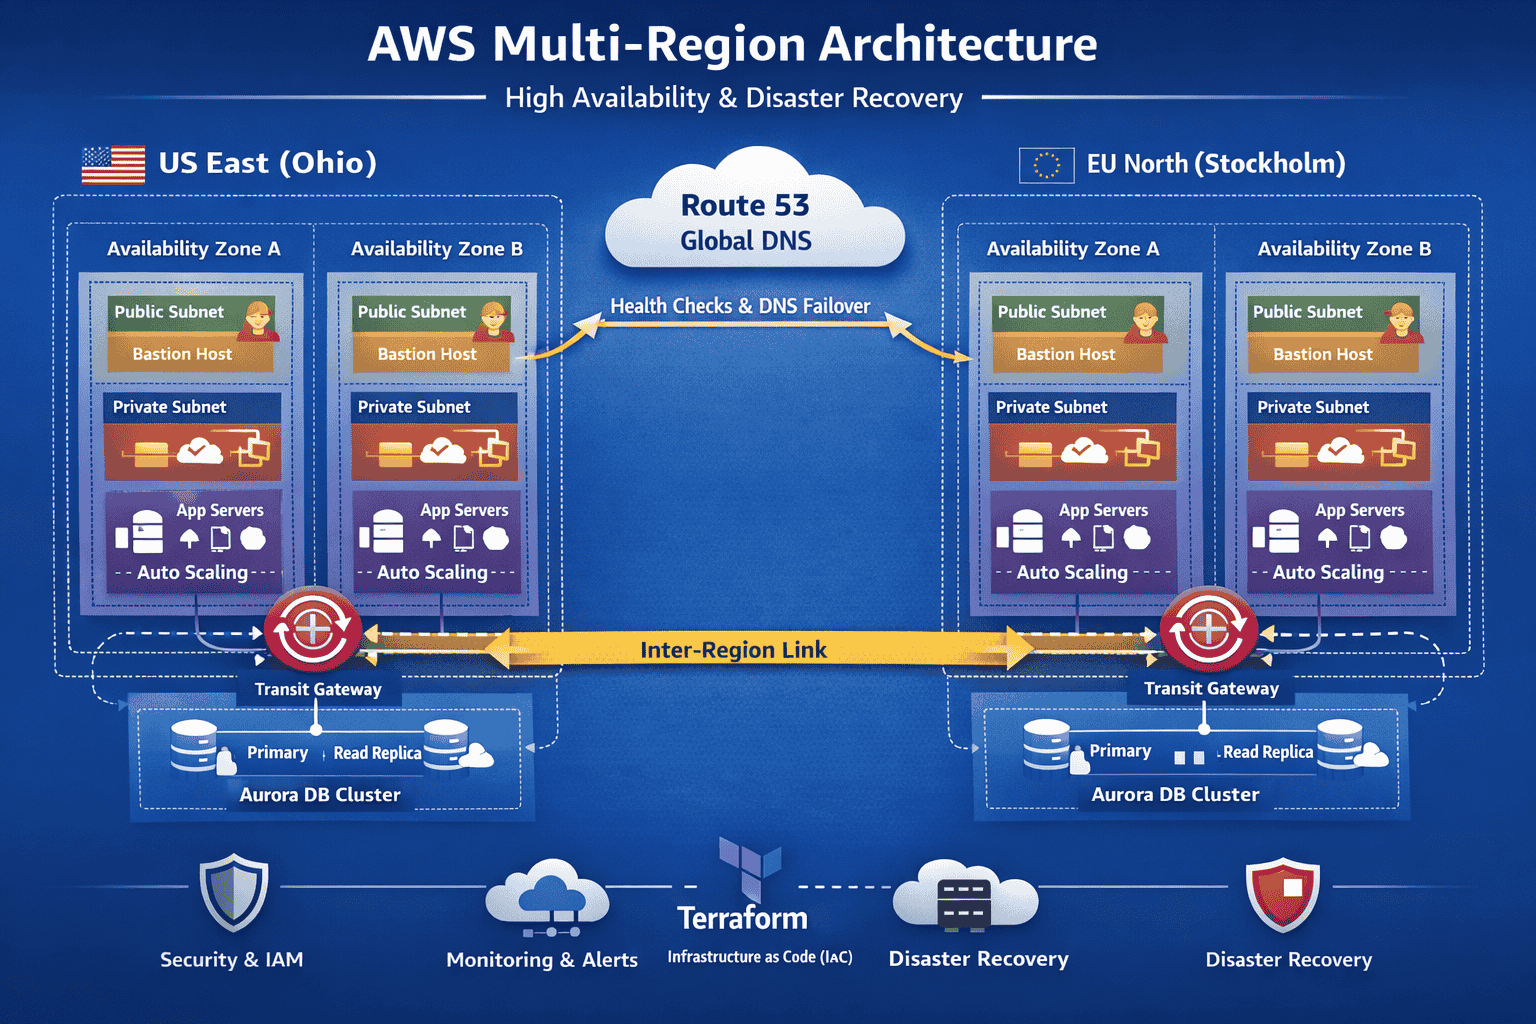
An AWS Multi-Region Architecture ensures high availability, disaster recovery, and global performance by deploying infrastructure across multiple AWS regions. This approach minimizes downtime, reduces latency, and provides business continuity even during regional outages. By leveraging Infrastructure as Code (IaC) tools like Terraform, organizations can automate deployments and maintain consistency across regions.
Core Components of the Architecture
- Networking → VPCs in each region with public and private subnets, Internet Gateways, NAT Gateways, and Transit Gateway for secure inter-region communication.
- Compute Layer → EC2 bastion hosts in public subnets, application servers in private subnets, Auto Scaling Groups, and Elastic Load Balancers for traffic distribution.
- Database Layer → Aurora Multi-AZ clusters with synchronous replication and read replicas for performance optimization.
- High Availability → Active-Active configuration with DNS-based routing and automatic failover between regions.
- Security → Subnet segregation, IAM roles, Security Groups, and bastion hosts for controlled access.
Benefits of Multi-Region Setup
- High Availability: Survives AZ or regional outages.
- Disaster Recovery: Seamless failover across regions.
- Global Performance: Reduced latency for international users.
- Scalability: Auto Scaling adapts to demand.
- Security: Segregated subnets, IAM, and bastion access.
Deployment Guide (Simplified)
Deploying a multi-region setup requires careful planning and automation. Below is a simplified step-by-step guide:
- Set up VPCs and subnets in both regions (e.g., Ohio and Stockholm).
- Configure Transit Gateway for secure inter-region connectivity.
- Deploy EC2 instances with bastion hosts and application servers.
- Set up Aurora clusters with replication across regions.
- Configure Elastic Load Balancers and Auto Scaling Groups.
- Integrate CloudWatch dashboards and alarms for monitoring.
- Test failover scenarios (AZ failure, region failure) to validate resilience.
Best Practices
- Use Infrastructure as Code (Terraform/CloudFormation) for reproducibility.
- Implement DNS-based routing with Route 53 latency-based policies.
- Enable CloudWatch alarms and centralized logging for proactive monitoring.
- Apply IAM least-privilege policies to secure resources.
- Regularly test disaster recovery drills to ensure readiness.
Future Enhancements
- AWS Global Accelerator for optimized global routing.
- AWS Shield & WAF for enhanced DDoS protection.
- Additional read replicas for database scaling.
- AWS Backup integration for centralized backup management.
- Integration with CI/CD pipelines for automated deployments.
Conclusion
An AWS Multi-Region Architecture is essential for enterprises aiming at resilience, scalability, and global reach. By leveraging Terraform for Infrastructure as Code, businesses can automate deployments, enforce consistency, and adapt quickly to evolving demands. This architecture ensures business continuity, reduced latency, and peace of mind for organizations serving global audiences.